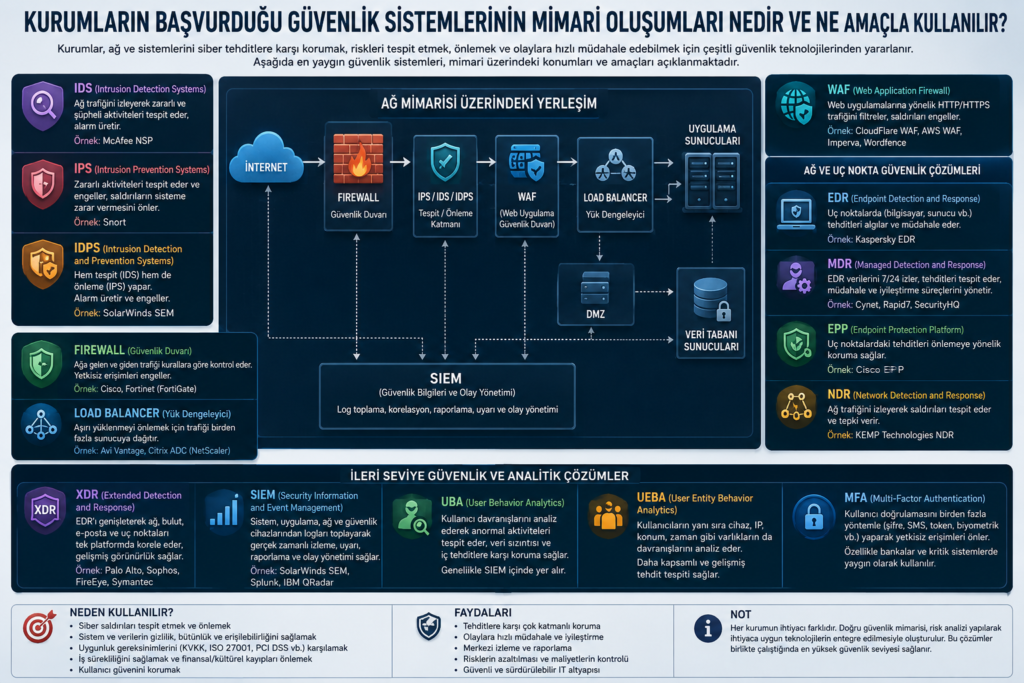
Gün geçtikçe gelişen ve yaygınlaşan teknoloji dünyası, beraberinde ne yazık ki bir dizi karmaşık siber sorunu da getirmektedir. İnternet kullanımlarında IP adresi dağıtımının yetersizliğinden tutun, geleneksel güvenlik teknolojilerinin yetersiz kalmasına varıncaya kadar pek çok konunun dijital dönüşüm hızına yetişemediği gözlemlenmektedir.
Kurumların siber güvenlik altyapılarını ve tedbirlerini sağlamlaştırabilmek adına bir dizi proaktif önlem alması gerekmektedir. Özellikle şirketlerin ve organizasyonların; ağ, sunucu ve kullanıcı seviyesinde önlemler alabilmesi için çeşitli güvenlik mimarileri bulunmaktadır. Bu önlemler zamanında alınmadığında, kurumlar sadece veri kayıplarıyla kalmayıp, KVKK gibi regülasyonlar nedeniyle ağır cezai yaptırımlara maruz kalmakta, mağdur olan kullanıcıların ve müşterilerin güvenini de tamamen kaybetmektedir.
Bu yazımızda, kurumsal dünyada siber savunmayı sağlamak amacıyla başvurulan başlıca güvenlik sistemlerinin mimari oluşumlarına ve kullanım amaçlarına değineceğiz.
Ağ ve Çevre Güvenliği Teknolojileri
Kurumsal ağların giriş ve çıkış kapılarını koruyan, gelen-giden trafiği filtreleyen temel donanım ve yazılım sistemleri şunlardır:
Firewall (Güvenlik Duvarı): Belirlenen kurallar ve şartlandırmalar çerçevesinde ağa gelen-giden paket trafiğini kontrol eden donanım ve yazılım tabanlı ağ güvenliği sistemi bütünlüğüdür. Sektörde genellikle Cisco veya Fortinet (Fortigate) firmalarının cihazları tercih edilir. Özellikle Fortinet, sunduğu güçlü VPN hizmetleri nedeniyle de sıklıkla kullanılmaktadır.
IDS (Intrusion Detection Systems/Saldırı Tespit Sistemleri): İnternet ve ağ kullanımının normal seyrinin dışına çıkan zararlı hareketlenmeleri veya risk oluşturabilecek aktiviteleri tespit etmek için kullanılan, sadece alarm üretmekle mükellef pasif güvenlik sistemleridir. Genellikle McAfee Network Security Platform ürünü tercih edilmektedir.
IPS (Intrusion Prevention Systems/Saldırı Önleme Sistemleri): Ağ üzerindeki zararlı hareketlenmeleri ve saldırı girişimlerini sadece tespit etmekle kalmayıp, anlık olarak engelleyerek sunucuların zarar görmesini önleyen aktif sistemlerdir. Sektörde açık kaynaklı dünyada Snort sıklıkla tercih edilmektedir.
IDPS (Intrusion Detection and Prevention Systems): Adından da anlaşılacağı üzere hem IDS hem de IPS özelliklerini tek bünyede barındıran, hem alarm üreten hem de engelleme yapan sistemlerdir. Ancak farklı ve büyük iki sorunu aynı anda tespit edip engellemeye çalışırken performanstan ve zamandan çok fazla ödün verebilmektedir. Bu nedenle kurumlar, optimizasyon ve performans refahı adına bu düzenekleri genellikle ayrı ayrı yapılandırmayı seçerler. Sektörde SolarWinds Security Event Management bu alanda öne çıkan ürünlerdendir.
WAF (Web Application Firewall/Web Uygulaması Güvenlik Duvarı): Doğrudan web uygulamalarına yöneltilen, uygulamadan gelen ve giden tüm HTTP/HTTPS trafiğini uygulama katmanında filtrelemeye, incelemeye ve bloklamaya yarayan güvenlik sistemidir. Sıklıkla Cloudflare WAF, AWS WAF, Wordfence, Prophaze WAF ve Imperva gibi çözümler tercih edilir.
Load Balancer (Yük Dengeleyicisi): Sistemlerde aşırı yüklenme ve kesinti (downtime) yaşanmaması adına, gelen trafiği iki veya daha fazla bilgisayar, işlemci ya da kaynak arasında paylaştıran teknolojidir. Genellikle Avi Vantage Software Load Balancer ve Citrix ADC (Eski adıyla NetScaler) düzenekleri tercih edilmektedir.
Uç Nokta (Endpoint) ve Yanıt Sistemleri
Siber saldırganların sosyal mühendislik ve insan zaaflarını kullanarak sızmaya çalıştığı istemci/kullanıcı cihazlarını korumaya yönelik sistemlerdir:
EPP (Endpoint Protection Platform/Uç Nokta Koruma Platformu): Kurumsal ağa bağlı cihazlardaki bilinen tehditleri tespit etmek ve engellemek için tasarlanmış geleneksel koruma çözümlerinin bütünüdür. Genellikle Cisco Endpoint Protection Platform tercih edilmektedir.
EDR (Endpoint Detection and Response/Uç Nokta Tehdit Algılama ve Yanıtlama): Kurumların uç noktalardaki (istemci tarafı) savunmasız durumlarını, gelişmiş tehdit analitiğiyle korumaya alan daha proaktif bir sistematiğe sahiptir. Sektörde Kaspersky EDR sıklıkla tercih edilen ürünler arasındadır.
MDR (Managed Detection and Response/Yönetilebilir Tespit ve Müdahale): EDR teknolojisinin gücünü arkasına alarak, karmaşık ve savurgan zararlı yazılımların sistemde açtığı hasarları iyileştirme süreçlerini 7/24 dışarıdan bir uzman ekip desteğiyle yöneten servis modelidir. Genellikle Cynet, SecurityHQ ve özellikle Rapid7 firmalarının MDR servisleri kullanılmaktadır.
NDR (Network Detection and Response/Ağ Tespit ve Müdahale): Kurumlara yönelik siber saldırılar esnasında internet ve ağ trafiğini sürekli izleyerek anormal anomalileri yakalayan ve trafiği bloklayarak tepki gösteren güvenlik düzeneğidir. Genellikle KEMP Technologies firmasının NDR hizmetleri tercih edilmektedir.
XDR (Extended Detection and Response/Genişletilmiş Algılama ve Müdahale): EDR’a kıyasla çok daha zengin, entegre ve geniş kapsamlı bir görünebilirlik sağlar. Ağ, bulut ve uç nokta verilerini bir araya getirerek siber tehdit bilgilerini toplamak ve birbiriyle ilişkilendirmek (korelasyon) için geliştirilmiş modern bir alternatif teknolojidir. Sıklıkla Palo Alto, Sophos, FireEye (Trellix) ve Symantec XDR ürünleri tercih edilmektedir.
Log Yönetimi ve Davranış Analizi
Farklı sistemlerden akan devasa verileri (log) tek bir merkezde toplayıp analiz eden akıllı izleme mekanizmalarıdır:
SIEM (Security Information and Event Management): Kurum ağında gerçek zamanlı olarak neler olduğuna dair bütünsel bir görünüm sağlar. BT ve SOC (Güvenlik Operasyon Merkezi) ekiplerinin tehditlerle mücadelesinde sağlıklı çözümler üretmesine olanak tanır. Bünyesinde donanımsal veya yazılımsal olarak UBA ve UEBA modüllerini de barındırabilir. Sektörde en sık karşılaşılan SIEM ürünleri SolarWinds Security Event Manager (IDPS özellikleri de barındırır), Splunk Enterprise Security ve IBM QRadar‘dır.
UBA (User Behavior Analytics/Kullanıcı Davranış Analitiği): Kurum içindeki kullanıcıları analiz ederek tehlike oluşturabilecek hareketleri saptayan veya hassas verilerin dışarı ifşa olup olmadığını denetleyen, genellikle SIEM içinde yerleşik gelen bir teknolojidir.
UEBA (User and Entity Behavior Analytics): UBA’nın bir üst neslidir ve büyük kurumların sıklıkla yöneldiği bir teknolojidir. Kullanıcıların yanı sıra cihazların ve nesnelerin de davranış analizini (hangi konumdan, hangi saatte, hangi IP’den bağlandığı gibi detayları) devre dışı bırakılamaz kurallarla inceler.
UEBA için Gerçek Dünya Örneği: Örneğin, bir kullanıcının sürekli aynı semtteki ATM’lerden bankacılık işlemi yaptığını varsayalım. Bu kullanıcı aniden çok farklı bir ülkeden veya sıra dışı bir konumdan işlem yapmaya çalıştığında UEBA durumu hemen risk olarak algılar. Sistem siber saldırganları engellemek adına işlemi bloklar ve MFA (Çok Faktörlü Kimlik Doğrulama) ya da biyometrik doğrulamaları devreye sokar. Özellikle siber saldırganların hedefinde olan bankalar ve büyük finans kuruluşları, SIEM sistemlerinin yanında bu UEBA güvenlik sarmalını kritik bir tedbir olarak kullanırlar.