Siber güvenlik haberlerinde, sızma testi (pentest) raporlarında veya sistem güncellemelerinde sıklıkla karşımıza çıkan iki kritik kavram vardır: CVE ve Zero-Day (Sıfırıncı Gün). Bilgi güvenliği dünyasında tehditlerin nasıl sınıflandırıldığını ve sistemlerin nasıl korunduğunu anlamak için bu iki kavramın ne anlama geldiğini ve aralarındaki amansız bağı çok iyi bilmek gerekir.
Bu yazımızda, dijital dünyadaki zafiyet yönetiminin temel taşları olan CVE sistemini ve siber dünyanın en tehlikeli saldırı türü olan Zero-Day kavramını ele alacağız.
CVE (Common Vulnerabilities and Exposures) Nedir?
CVE, Türkçe karşılığıyla “Yaygın Güvenlik Zafiyetleri ve Maruz Kalma Durumları”, kamuoyuna açıklanmış siber güvenlik zafiyetlerinin listelendiği ve kimliklendirildiği küresel bir sistemdir. 1999 yılında kurulan ve kar amacı gütmeyen MITRE Corporation tarafından yönetilir.
Dünyada her gün binlerce yazılım ve donanım açığı keşfedilir. Siber güvenlik topluluğunun aynı zafiyetten bahsederken ortak bir dil kullanabilmesi için her bir açığa benzersiz bir kimlik numarası (ID) atanır. Bu numaraya CVE Kodu denir.
Bir CVE Kodu Nasıl Okunur? (Bu satırı Başlık/H3 yap)
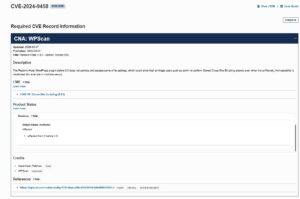
Bir CVE kodu standart bir formata sahiptir. Örneğin: CVE-2024-9458
CVE: Kodun bir güvenlik zafiyetine ait olduğunu belirtir.
2024: Zafiyetin tespit edildiği veya resmi olarak kayıt altına alındığı yılı gösterir.
9458: O yıl içinde zafiyete verilen benzersiz sıra numarasıdır.
Bu küresel katalog sayesinde bir sistem yöneticisi veya siber güvenlik analisti, kullandığı yazılımda bir açık olup olmadığını, bu açığın ne kadar tehlikeli olduğunu ve nasıl kapatılacağını (yama/patch) CVE kodunu aratarak anında öğrenebilir.
Zero-Day (Sıfırıncı Gün) Nedir?
Zero-Day (Sıfırıncı Gün) Zafiyeti, bir yazılım veya donanımda var olan ancak geliştiricisi ya da üreticisi tarafından henüz keşfedilmemiş, yaması (güncellemesi) yayınlanmamış güvenlik açıklarıdır.
“Sıfırıncı Gün” denmesinin sebebi, üreticinin bu açığı öğrenip kapatması için önünde tam olarak “0” (sıfır) gün olmasından kaynaklanır. Üretici durumdan haberdar olmadığı için sistemler tamamen savunmasızdır.
Zero-Day Exploit: Bu gizli açığı kötü niyetle sömürmek için siyah şapkalı korsanlar tarafından yazılan özel saldırı kodları veya araçlarıdır.
Zero-Day Saldırısı: Siber saldırganların, üretici henüz bir güvenlik yaması geliştiremeden önce bu açığı kullanarak sistemlere sızması eylemidir.
CVE ve Zero-Day Arasındaki Bağlantı Nedir?
CVE ve Zero-Day kavramları, aslında bir siber güvenlik zafiyetinin yaşam döngüsündeki farklı evreleri temsil eder. Aralarındaki ilişkiyi bir zaman çizgisi ve süreç olarak şu şekilde özetleyebiliriz:
1. Doğum Aşaması (Zero-Day Süreci)
Bir yazılımcı kod yazarken farkında olmadan bir hata yapar ve sistemde büyük bir açık oluşur. Bu açığı sadece dünyada birkaç yetenekli hacker biliyorsa ve üreticinin haberi yoksa, bu zafiyet şu an bir Zero-Day‘dir. Henüz resmiyet kazanmamıştır, gizlidir ve tehlikelidir. Bu aşamada zafiyetin bir CVE kodu yoktur.
2. Keşif ve Bildirim (CVE’ye Geçiş)
Beyaz şapkalı bir siber güvenlik uzmanı veya üreticinin kendi ekibi bu açığı fark eder. Açık, MITRE Corporation veya yetkili kurumlara (CNA) bildirilir. İncelemelerin ardından bu gizli hataya resmi bir kimlik basılır: Artık o açık bir CVE kodu almıştır. Zafiyet resmiyet kazanır ve “Zero-Day” statüsünden çıkmaya başlar.
3. Yama ve Kapanış (N-Day Süreci)
CVE kodu yayınlandıktan sonra üretici hızlıca bir güvenlik yaması (patch) hazırlar ve kullanıcılara sunar. Sistemlerini güncelleyen kurumlar bu tehlikeden kurtulur. Açık artık bir Zero-Day değil, bilinen ve çözümü olan standart bir CVE zafiyetidir.
Özetle: Bir zafiyet bilinmiyorken ve yaması yokken Zero-Day‘dir; keşfedilip küresel siber güvenlik veri tabanına kaydedildiğinde ise bir CVE kimliğine dönüşür. Siber savunmanın temel amacı, Zero-Day aşamasındaki karanlık tehditleri olabildiğince hızlı şekilde tespit edip CVE sürecine sokmak ve yamamaktır.